WEB渗透概述
WEB渗透概述
第一部分: 互联网的发展
Web1.0
个人PC,常规站点,内容生产与消费分离
- Consumers(消费者)
- CONTENT(内容)
- Producers(生产者)
Web2.0
移动互联网时代,社交媒体,内容生产与消费融合
- Consumers(消费者)
- CONTENT(内容)
- Producers(生产者)
Web3.0
去中心化,区块链,智能合约
第二部分: 黑灰产和相关法律
黑产(黑色产业)
涉及非法的网络攻击,诈骗,数据的窃取等等
灰产(灰色产业)
涉及法律边缘地带,数据的爬取,批量注册账号等,以逐利为目的,生产利益
相关的法律法规
- 《中华人民共和国刑法》
- 《网络安全法》
第三部分: 基本漏洞&OWASP TOP 10
OWASP TOP 10 2017
- A01:2017 - 注入(Injection)
- A02:2017 - 失效的身份认证(Broken Authentication)
- A03:2017 - 敏感信息泄漏(Sensitive Data Exposure)
- A04:2017 - XML外部实体(XML External Entities(XXE))
- A05:2017 - 失效的访问控制(Broken Access Control)
- A06:2017 - 安全配置错误(Security Misconfiguration)
- A07:2017 - 跨站脚本(Cross-Site Scripting(XSS))
- A08:2017 - 不安全的反序列化(Insecure Deserialization)
- A09:2017 - 使用含有已知漏洞的组件(Using Components with Known Vulnerabilities)
- A10:2017 - 不足的日志记录和监控(Insufficient Logging & Monitoring)
OWASP TOP 10 2021
- A01:2021 - 失效的访问控制(Broken Access Control)
- A02:2021 - 加密机制失效(Cryptographic Failures)
- A03:2021 - 注入(Injection)
- A04:2021 - 不安全设计(Insecure Design)新
- A05:2021 - 安全配置错误(Security Misconfiguration)
- A06:2021 - 自带缺陷和过时的组件(Vulnerable and Outdated Components)
- A07:2021 - 身份识别和身份验证错误(Identification and Authentication Failures)
- A08:2021 - 软件和数据完整性故障(Software and Data Integrity Failures)
- A09:2021 - 安全日志和监控故障(Security Logging and Monitoring Failures)新
- A10:2021 - 服务端请求伪造(Server-Side Request Forgery)新
基本漏洞
- SQL注入
- 文件上传漏洞
- XSS(跨站脚本攻击)
- RCE(远程代码命令执行漏洞)
- 弱口令
- 反序列化
- CSRF(跨站请求伪造)
- SSRF(服务端请求伪造)
- 敏感信息泄露 (个人信息三要素:个人姓名+电话+身份证号)
- 权限绕过(越权访问)
- 逻辑缺陷
- 未授权访问
漏洞挖掘安全性(代理相关)
常用代理工具
- clash、V2ray
- Clash Verge、Clash VNEW
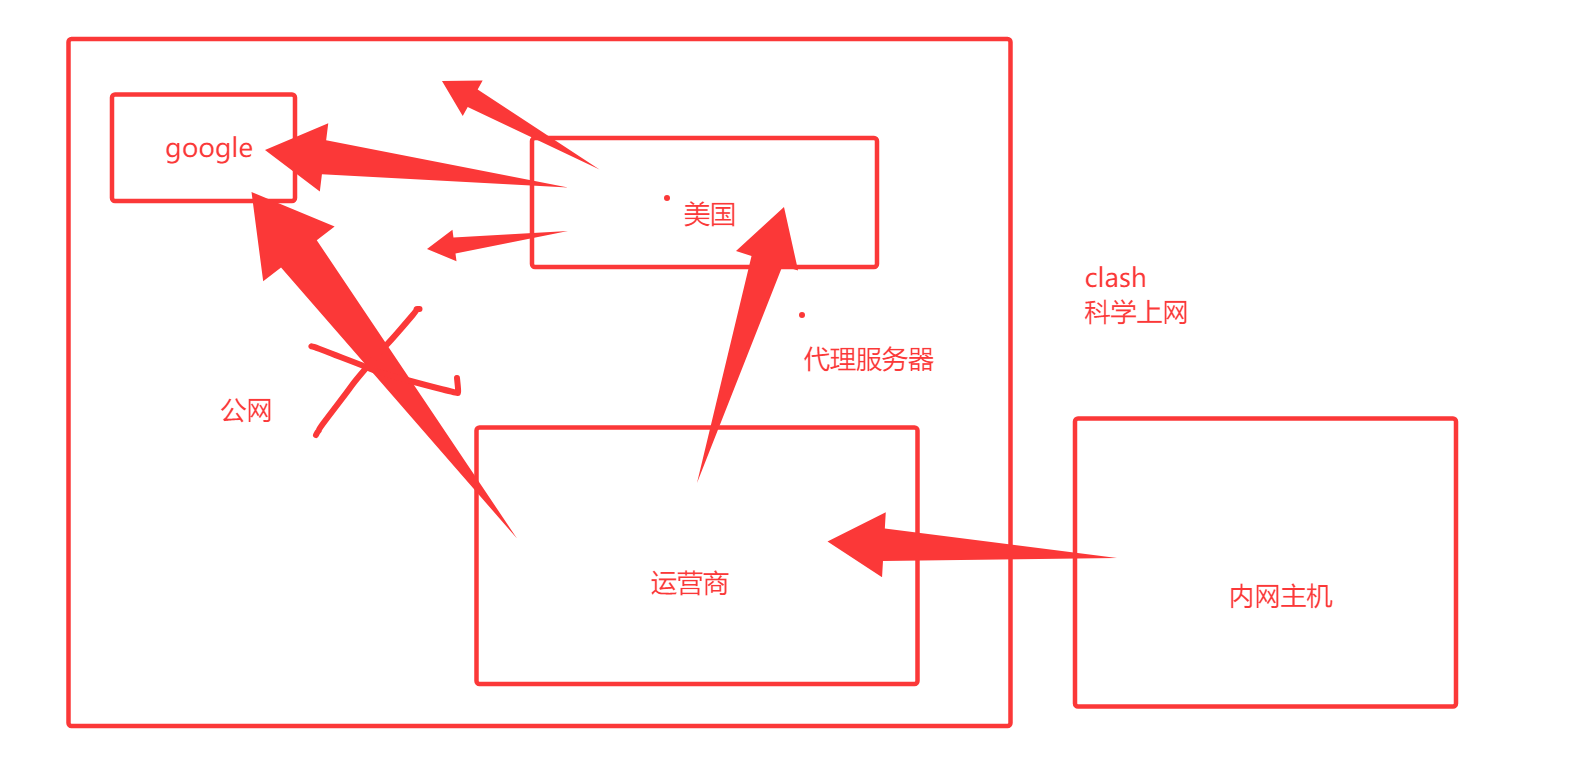
代理网络走向
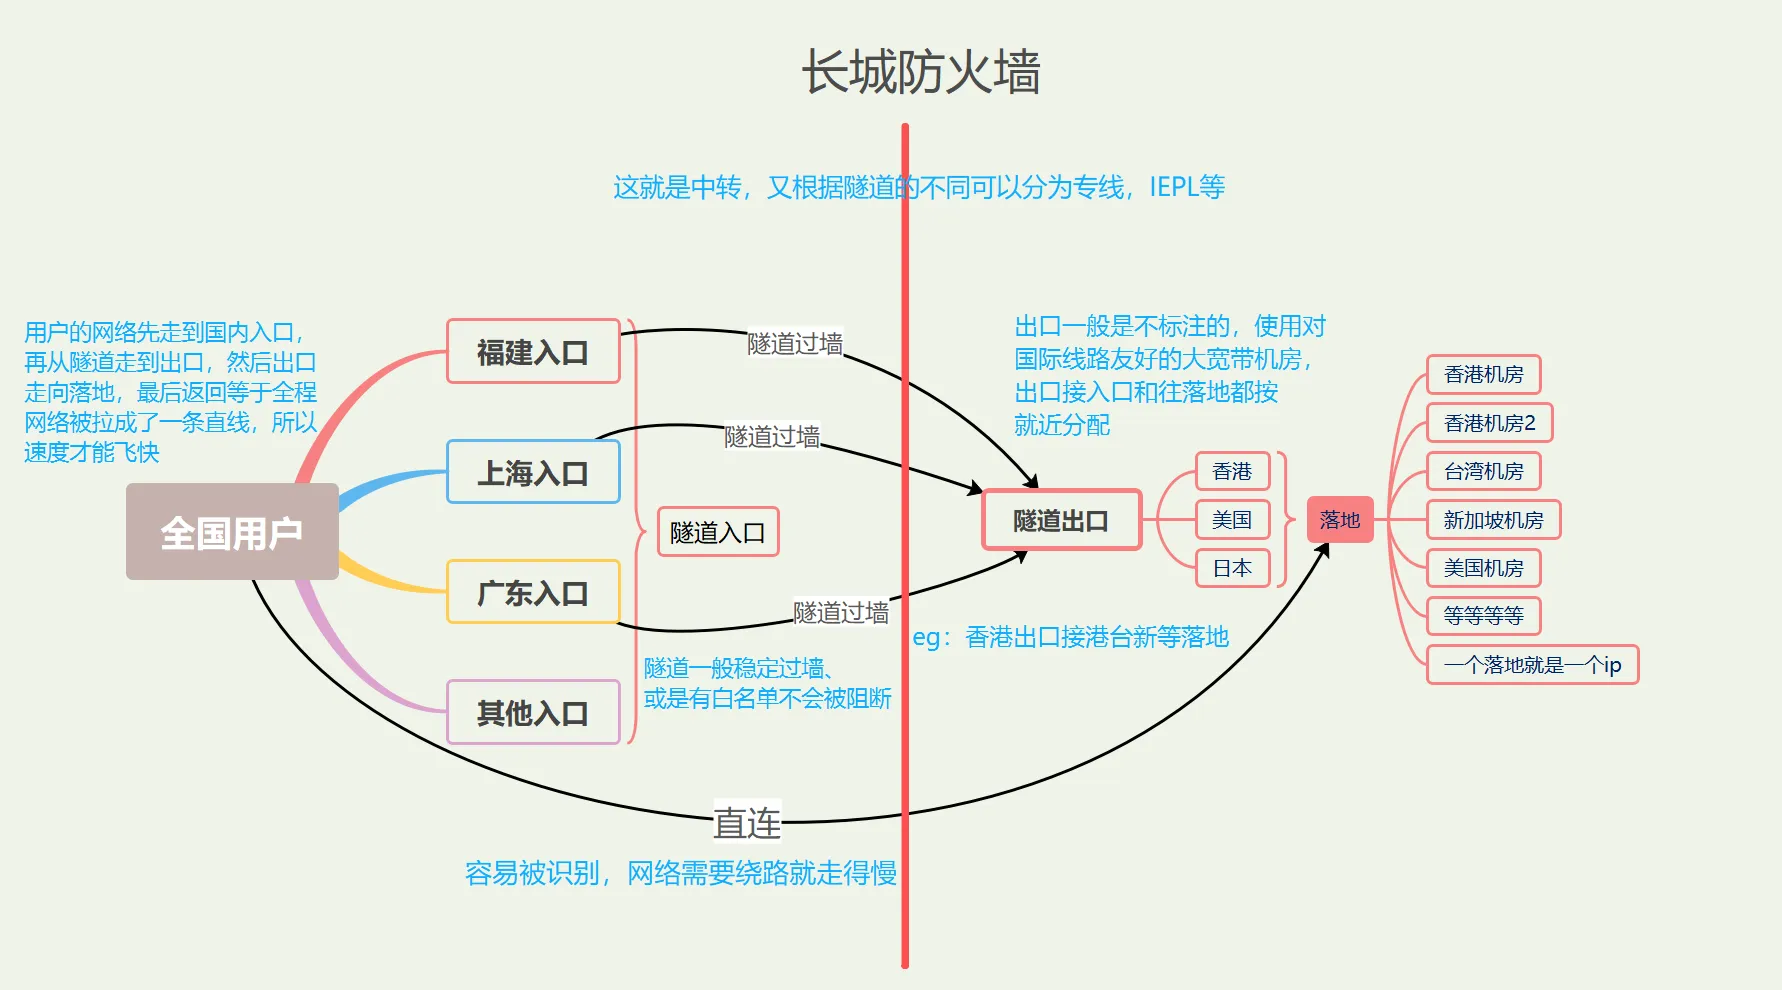
用户的网络先走到国内入口,通过隧道过墙,出口一般为国际机房:
- 福建入口 → 隧道过墙 → 香港机房
- 上海入口 → 香港/台湾机房
- 全国用户 → 隧道入口 → 新加坡机房/美国机房
- 广东入口 → 隧道过墙 → 香港出口接港台新等落地
代理连接方式
- 直连:容易被识别,网络绕路速度慢
- 中转:根据线路不同可分专线、IEPL等,一个落地对应一个IP
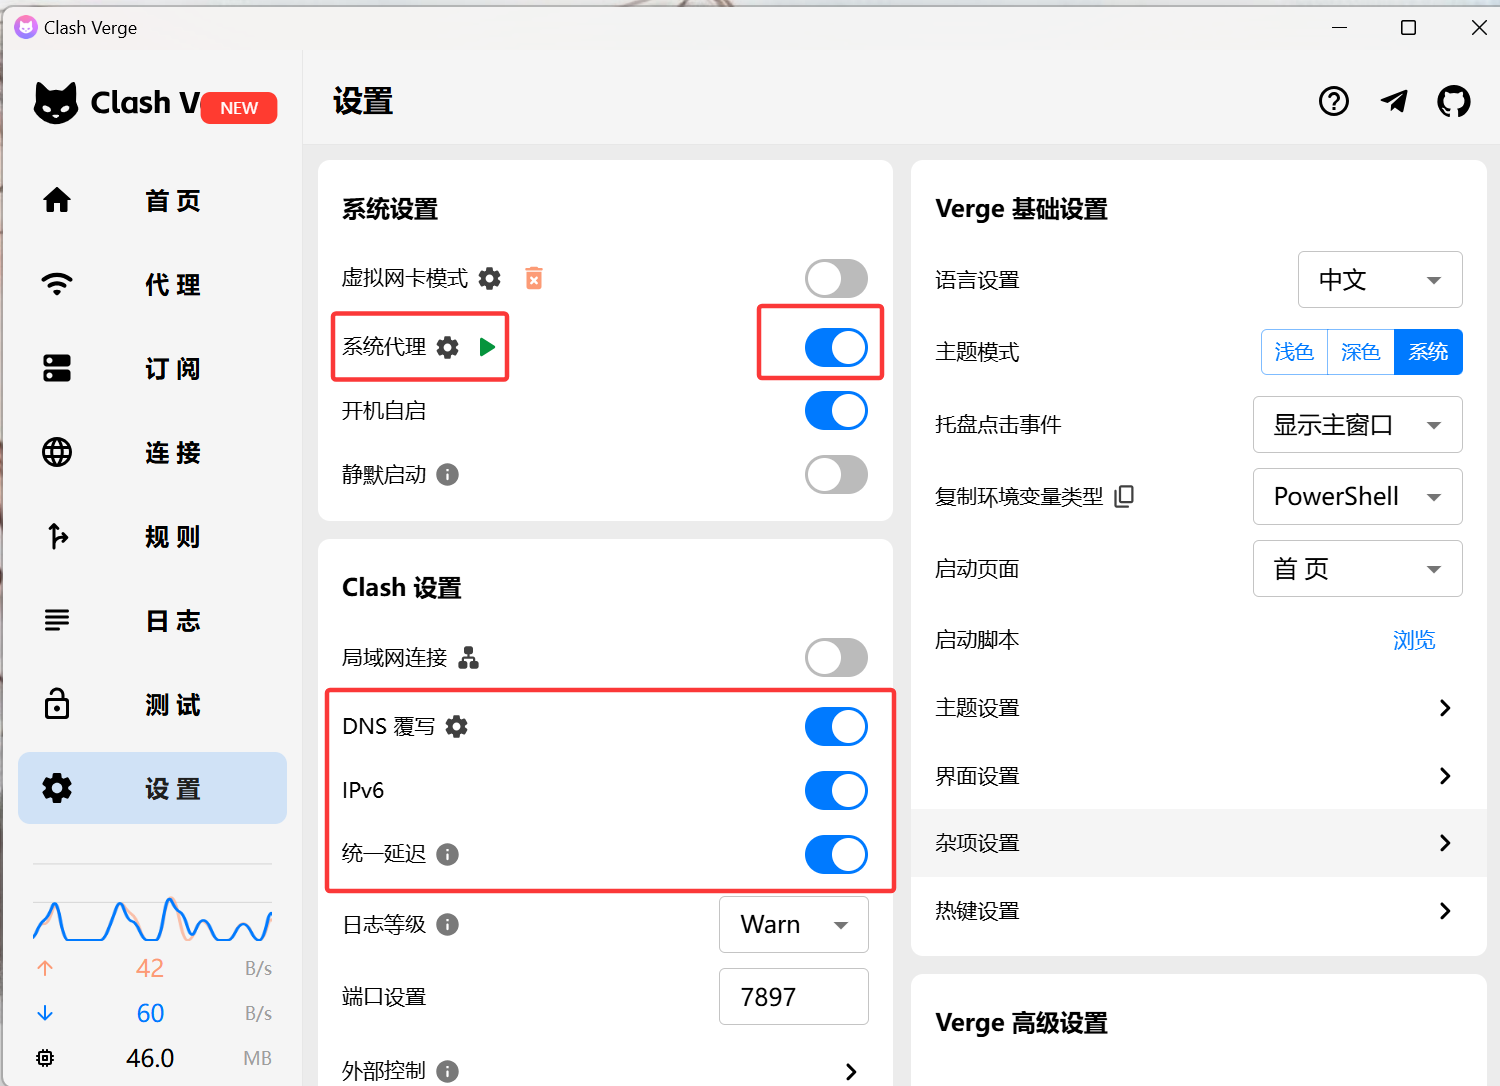
常见代理设置参数
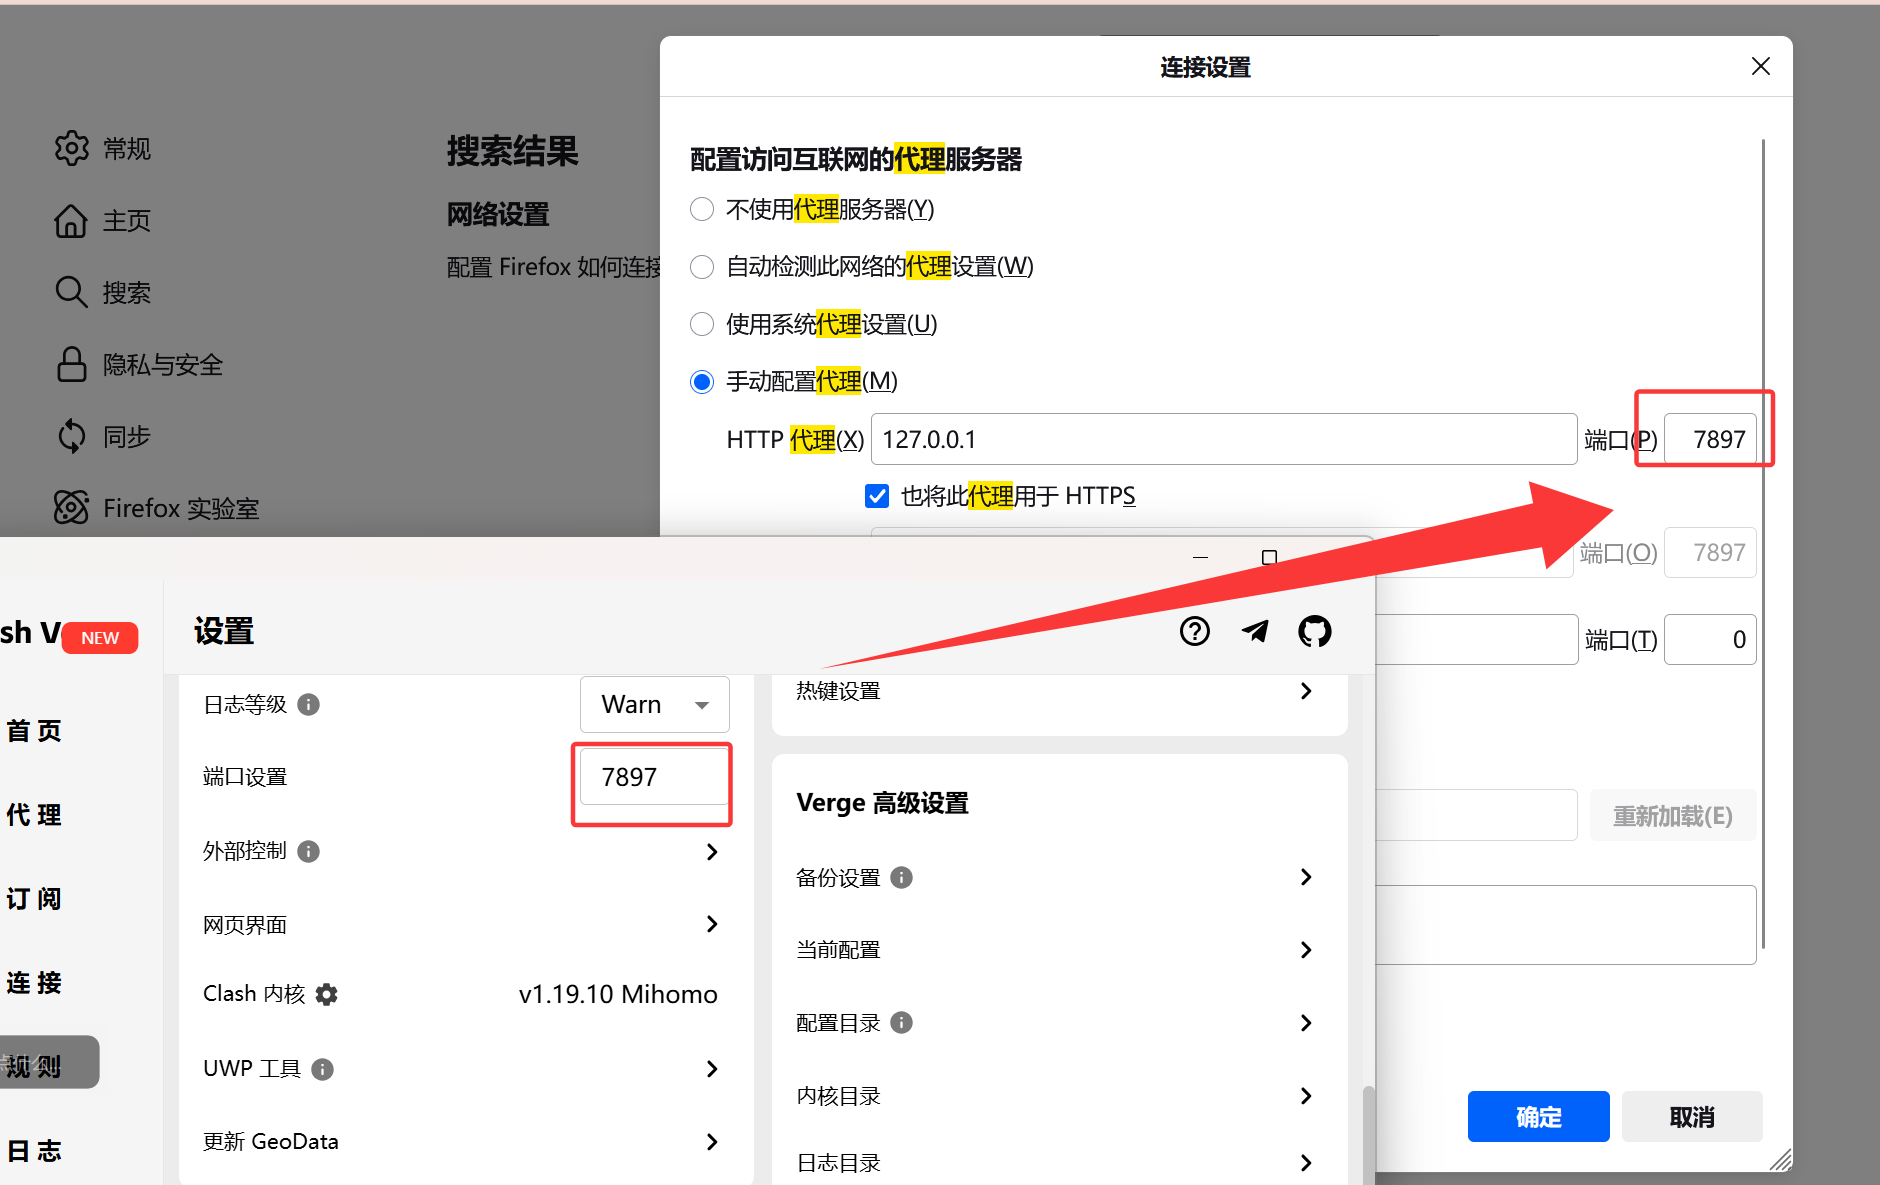
- 端口:7897
- DNS配置、IPv6设置、统一延迟、日志等级
- 虚拟网卡模式、系统代理、局域网连接
- 静默启动、开机自启、订阅管理
浏览器代理配置(Firefox示例)
- 手动配置代理:HTTP代理 127.0.0.1,端口 7897
- 勾选”也将此代理用于HTTPS”
常用机场订阅链接
- 樱花猫: https://sakura-cat1.com/register?code=liTSurpo
- fastlink: https://flafflnk01.flaff9.cc/auth/register?code=4odl1G9i
- 一元机场: https://sub3.smallstrawberry.com/api/v1/client/subscribe?token=76a7174be82f655bdac74cdce221d8e6
漏洞挖掘提交平台
CNVD(国家信息安全共享平台)
满足条件可下发证书,核心提交要求:
- 挖一家实缴资金5000w企业某个产品(软件、设备、系统等)漏洞
- 漏洞影响的站点超过10个,且未被平台收录
- 三个案例复现 + 7个及以上站点连接
- 流程:挖掘漏洞 → 收集案例 → 平台提交 → 审核通过 → 下发证书
通用型0day:又称通杀漏洞,可影响大范围目标的未公开漏洞
EDUSRC(教育行业漏洞报告平台)
- 官方地址: https://src.sjtu.edu.cn/
- 针对学校挖掘漏洞,可换取证书,提高简历竞争力
- 攒rank要求:提交过对应学校的中危及以上漏洞
企业SRC平台
- 漏洞盒子
- 补天
- 京东src
- 百度src
- 其他各企业官方漏洞报告平台
渗透测试类型
黑盒渗透测试
信息获取:目标渗透测试攻击前,对目标内部结构、网络架构、源码等一无所知,从外部发起攻击
模拟攻击:通过信息收集发现资产,通过fuzz来发现漏洞
优点:发现拿下外部暴露的安全隐患
缺点:可能会遗漏内部的一些安全漏洞(逻辑上缺陷、配置错误)
白盒渗透测试
信息获取:事先获取到目标网站的详细信息,比如:内部结构、网络架构、源码、账号密码等
模拟攻击:内部人员/部分授权的攻击者,从内部的安全角度全面审查系统的安全性
优点:更深入检测代码、配置、内部的逻辑漏洞,漏洞挖掘效率提高
第四部分: web安全常见名词
基础安全名词
- shell:与操作系统进行命令交互的界面
- webshell:嵌入网站中的后门,常常由php、asp、jsp编写的恶意代码
- 木马:具有控制功能的恶意代码
- 病毒:一般存在破坏性,如熊猫烧香
- 后门:方便攻击者再次进出目标系统的隐藏入口
- 僵尸网络:一对多的网络控制模式,控制大量傀儡机
- 肉鸡:被黑客远程控制的傀儡机
- 指纹:特定系统、特定网站的独特特征,用于资产识别
- **CMS(内容管理系统)**:内容管理平台,如wordpress、鲇鱼cms
- 提权:从低权限账户提升到高权限账户的操作(hw-拿分关键)
- 0day:尚未公开的漏洞,没有官方补丁,危害极大
- 1day:刚公布不久的漏洞,官方已经发布补丁
- nday:公开很久的漏洞,存在成熟的漏洞利用POC/EXP
- POC:漏洞检测代码,用于验证漏洞是否存在
- EXP:漏洞利用代码,用于利用漏洞实现攻击效果
常用端口与对应服务
| 端口 | 服务 | 说明 |
|---|---|---|
| 21 | ftp | 文件传输协议 |
| 22 | ssh | 安全外壳协议,用于远程登录,安全通信 |
| 23 | telnet | 远程登录协议(明文传输,不安全) |
| 53 | dns | 域名系统,用来解析域名到 IP 地址 |
| 80 | http | 超文本传输协议,访问网页 |
| 443 | https | 安全超文本传输协议,使用加密通信访问网页 |
| 1521 | Oracle | Oracle 数据库默认端口号 |
| 3306 | mysql | mysql 数据库默认端口号 |
| 3389 | RDP | windows 系统默认的远程桌面端口号 |
提权:低权限->高权限(hw-拿分)
0day:尚未公开的漏洞,没有补丁,危害极大
1day:刚公布不久的漏洞,已经有补丁
nday:公开很久的漏洞,存在漏洞利用POC/EXP
poc:漏洞检测代码
exp:漏洞利用代码