Windows域环境搭建
Windows域环境搭建
1 计算机工作环境
1 | 工作组(work gorup): |
2 DNS与AD域
2.1 域结构
1 | 单域 --- Windows网络环境中只存在一个域的情况 |
2.2 域系统构成
1 | 域控 --- 域控制器 domain controller DC --- 存储域内的账户、密码、属于这个域的计算机资源 |
2.3 域信任
1 | - 为了解决多域环境下的跨域资源共享问题而诞生的 --- 两域之间必须拥有信任关系 |
1 | https://blog.csdn.net/stepone4ward/article/details/129288075 |
3 域环境搭建
1 | 域控制器 --- 域控、DNS服务器 |
域控制器
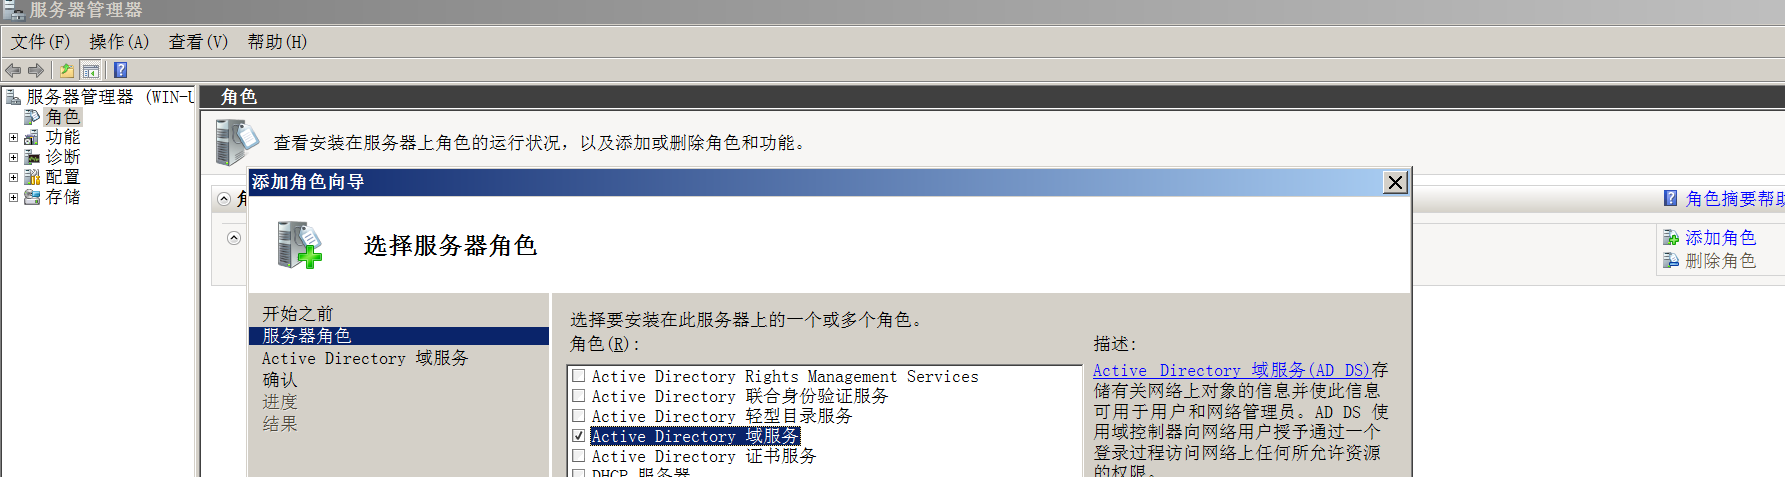
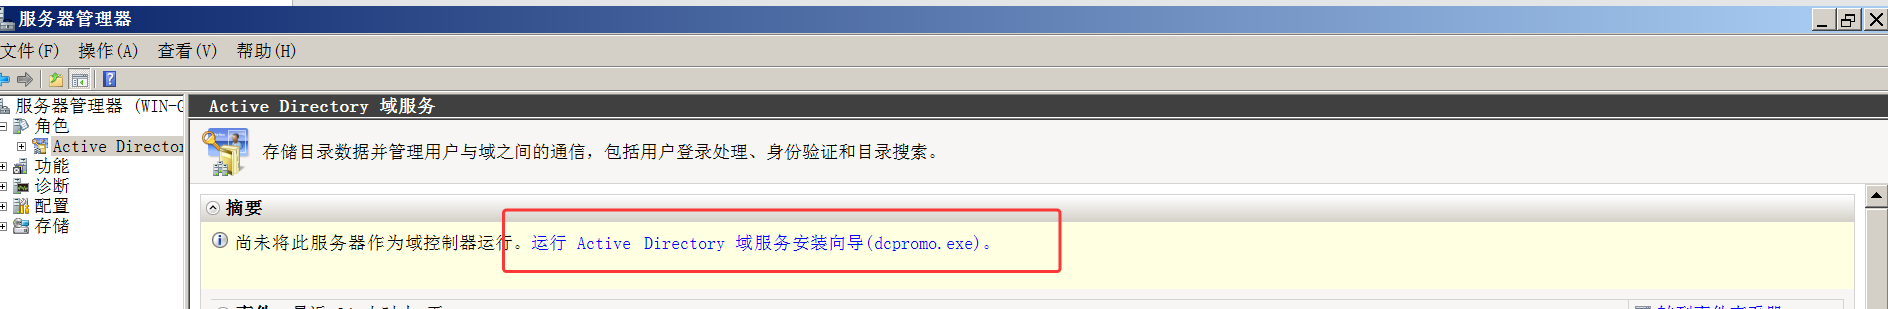
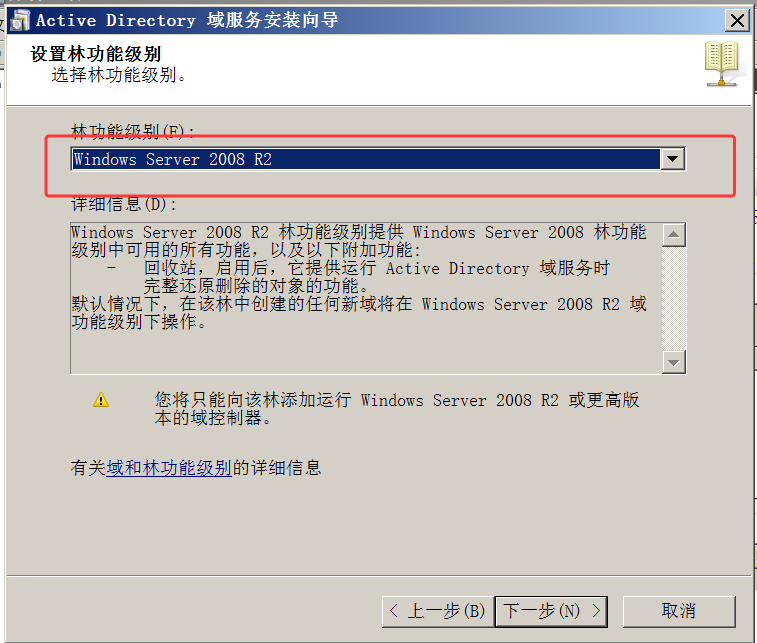
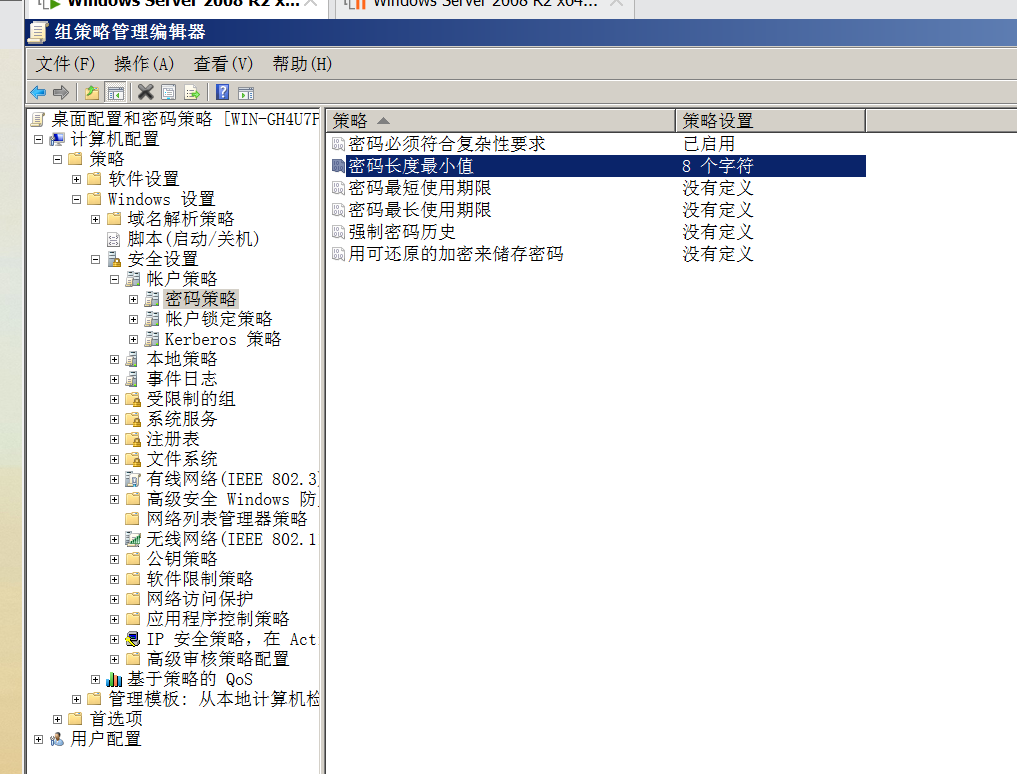
域控之前的管理员密码,初始的管理员密码 Aa123456789
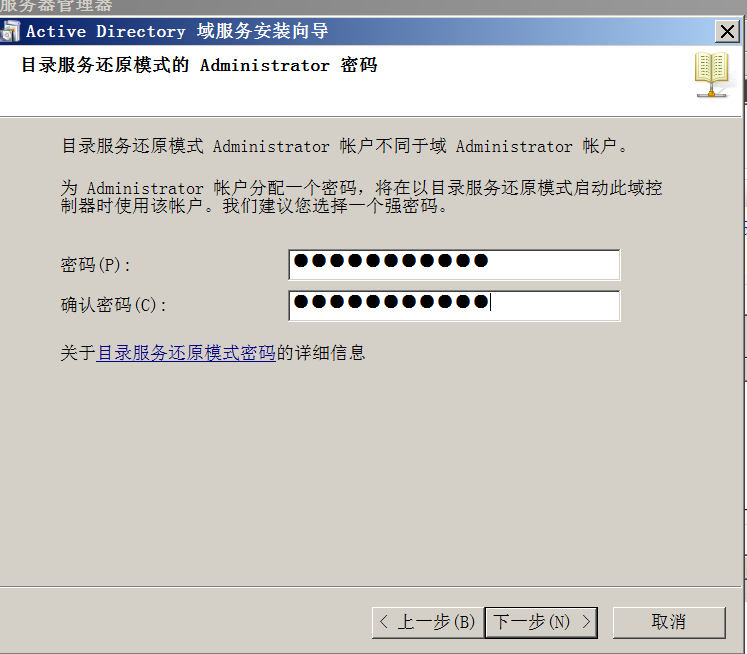
登录的时候是使用的是当前管理员密码,Aa123456
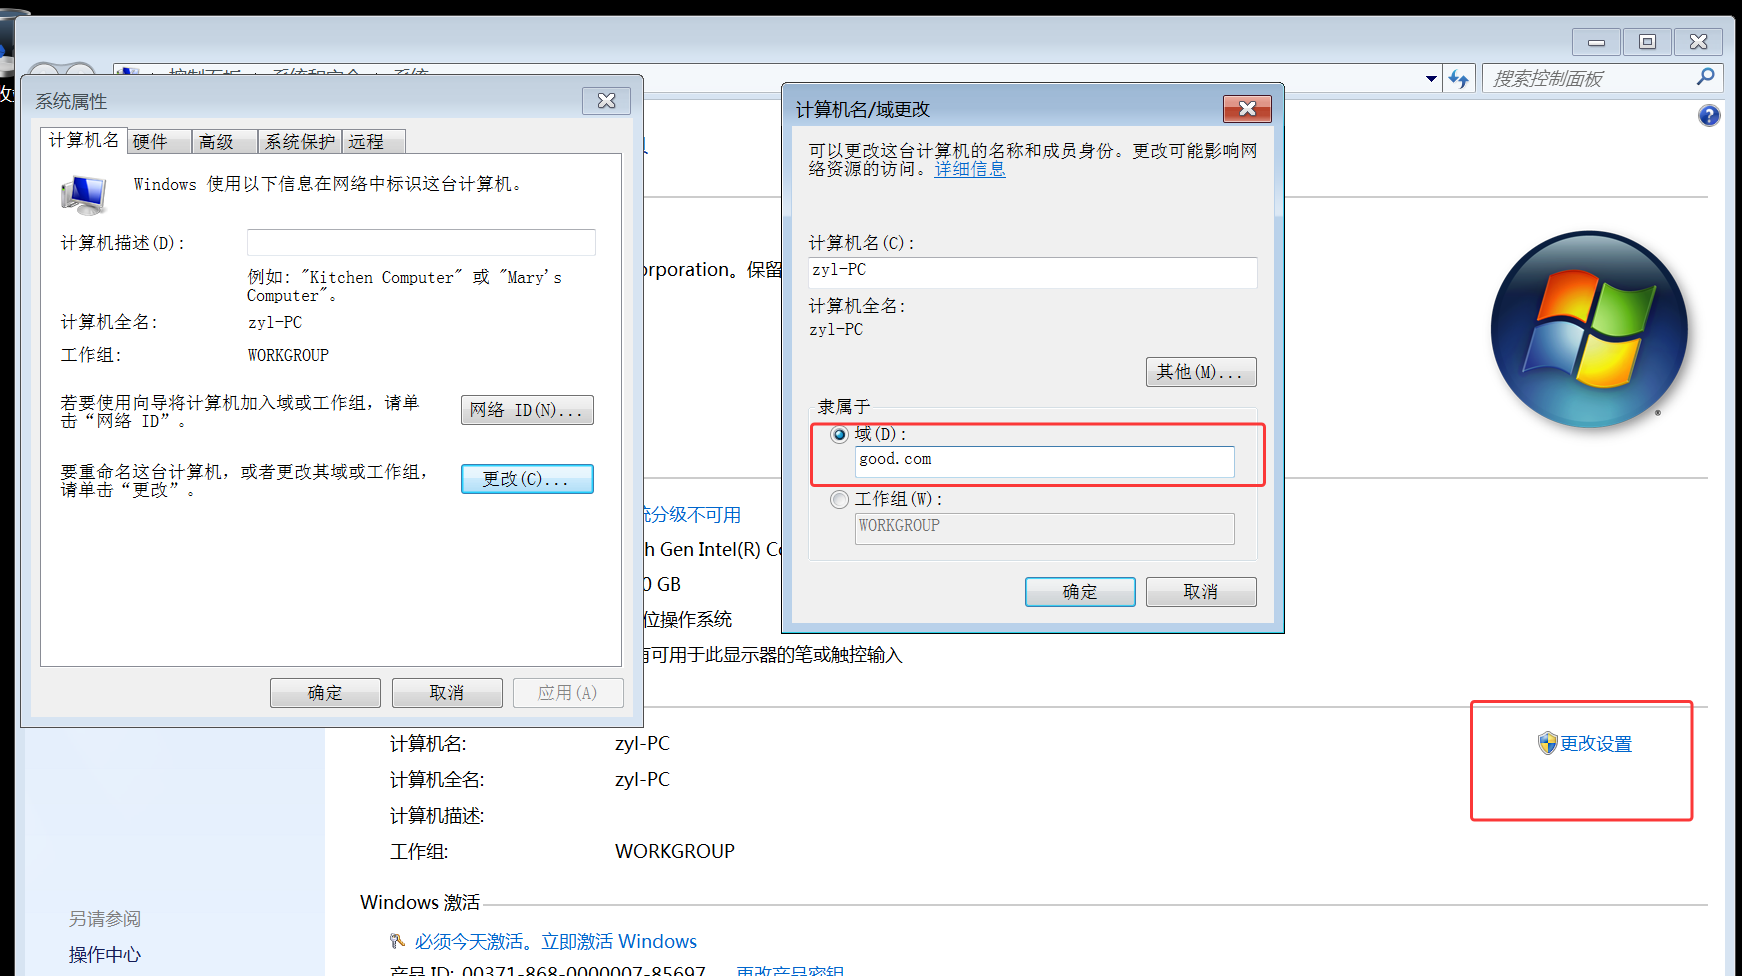
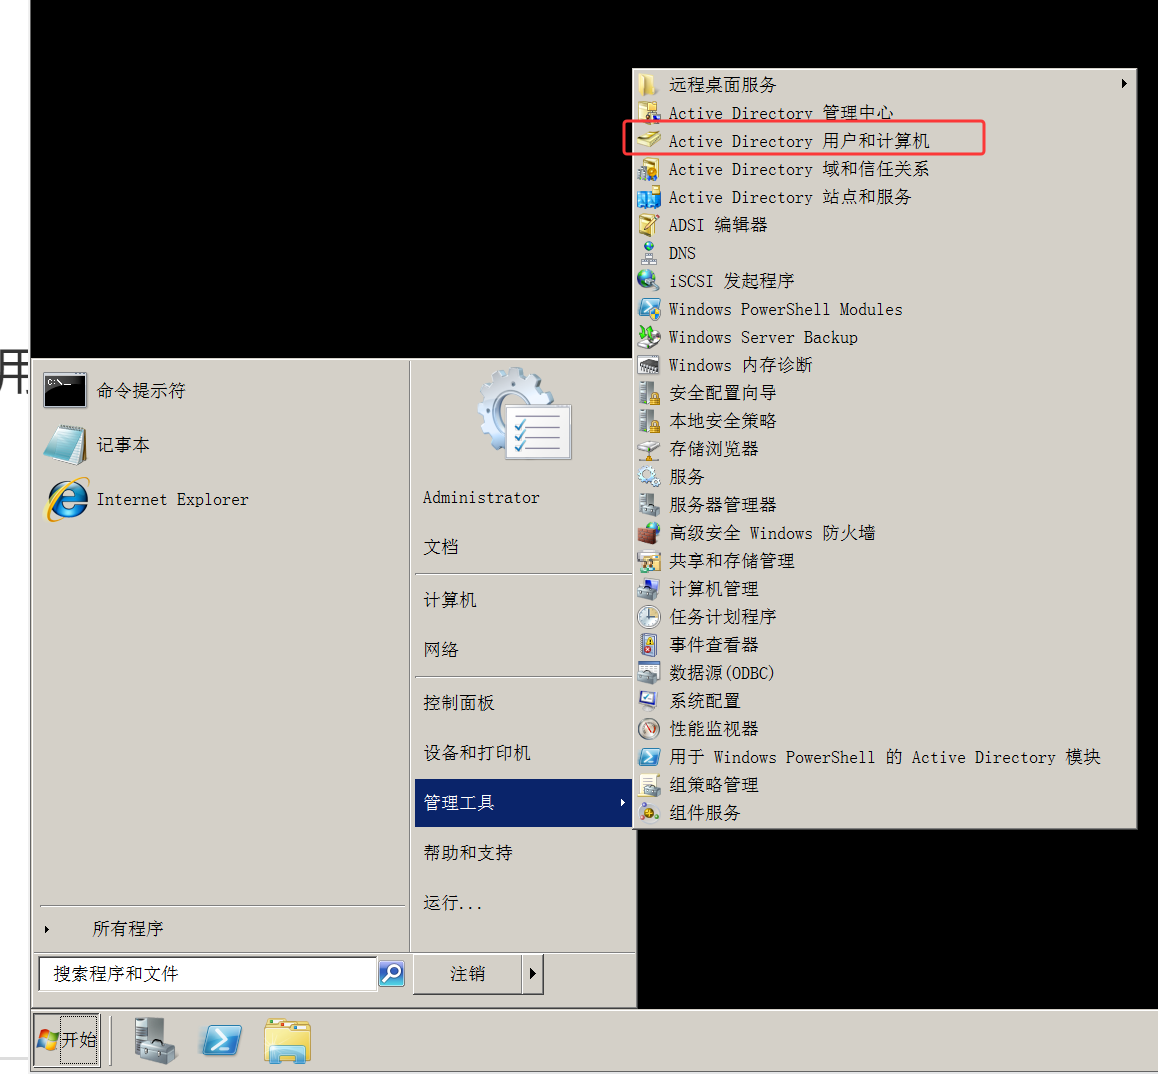
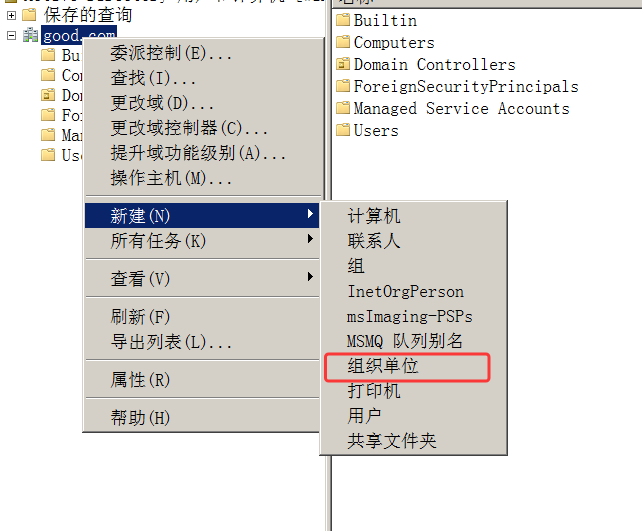
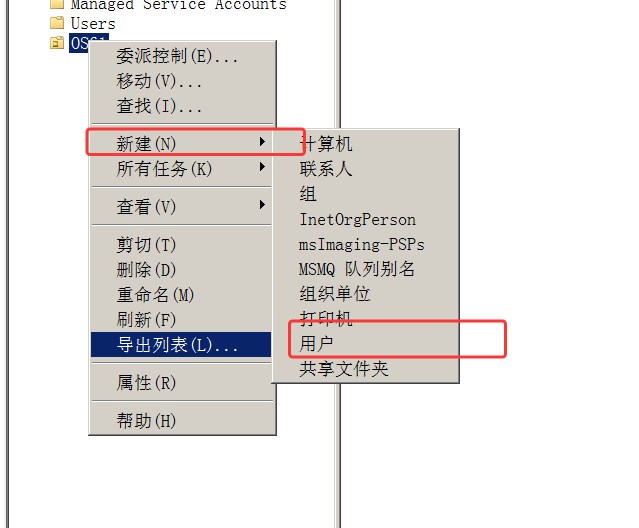
域用户
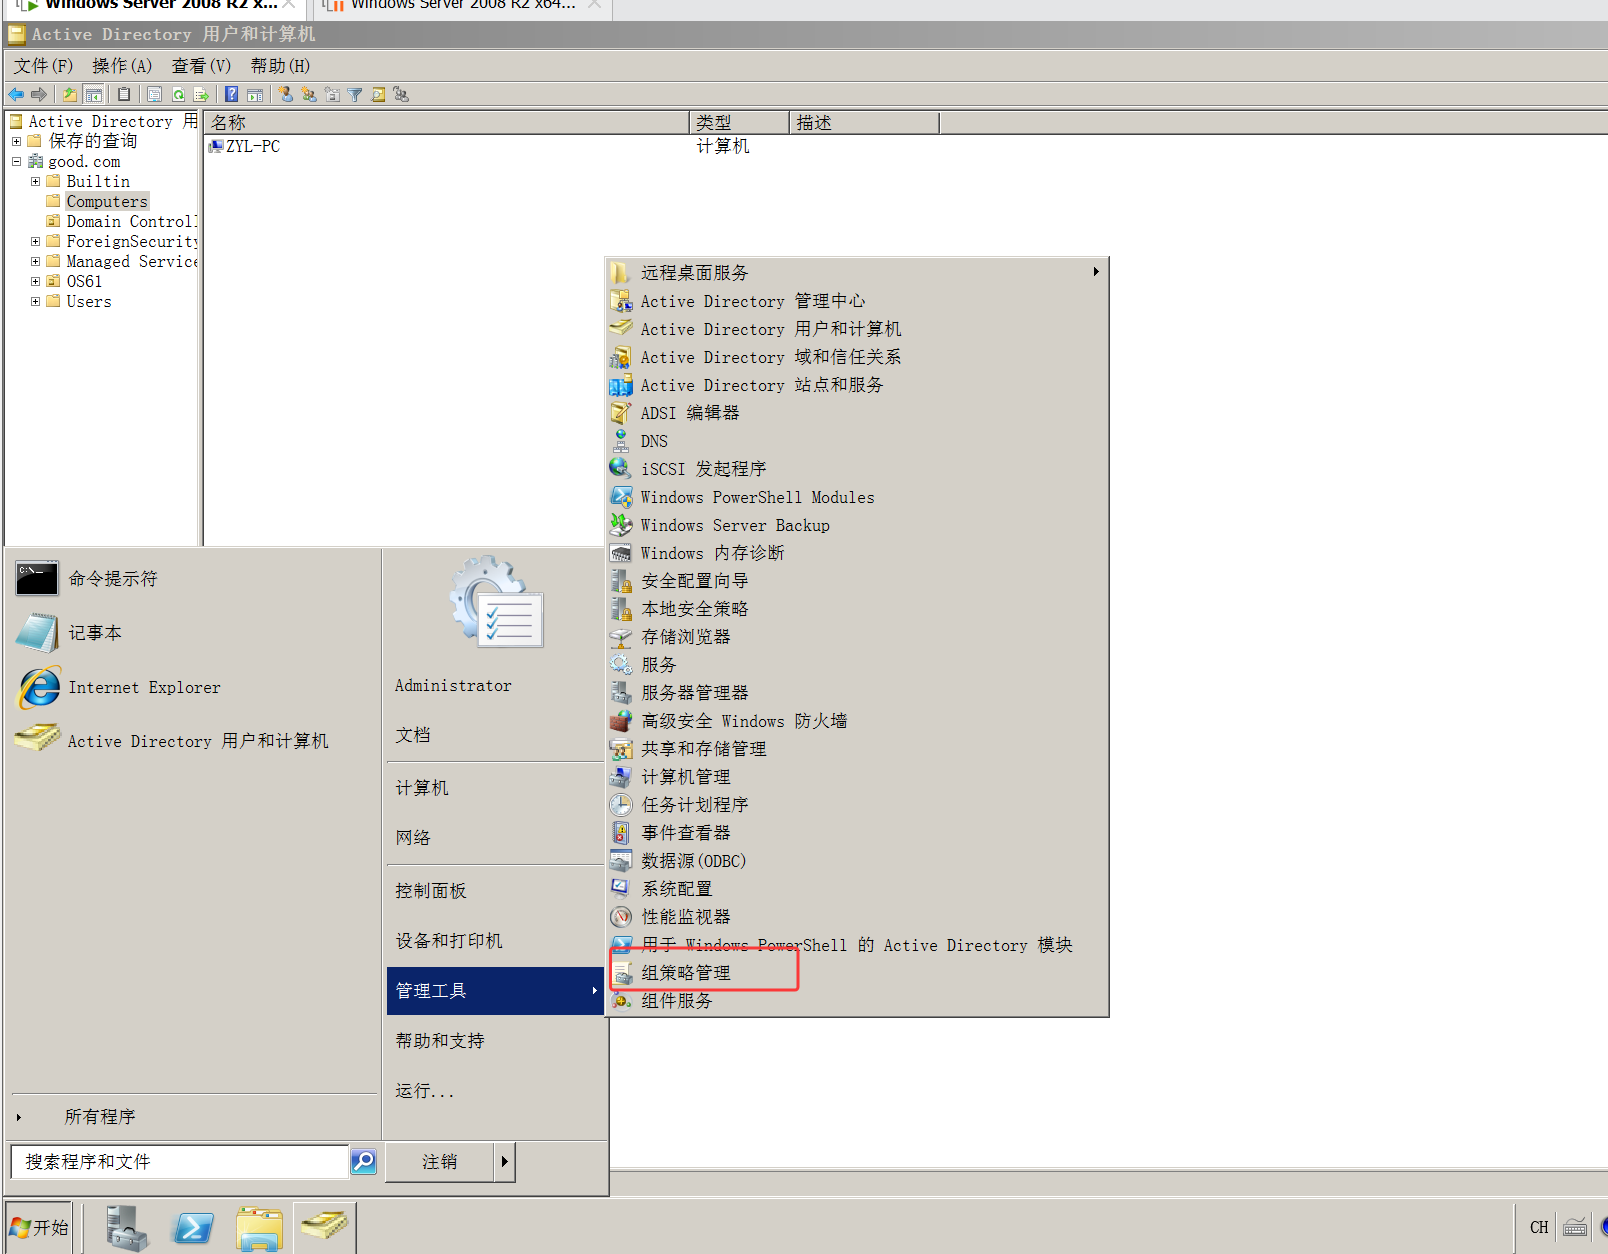
管理
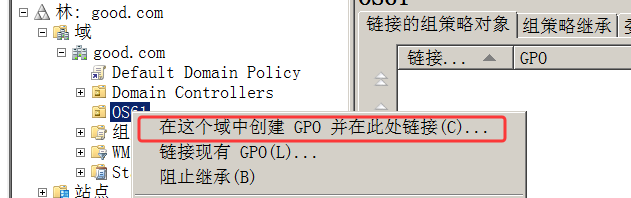
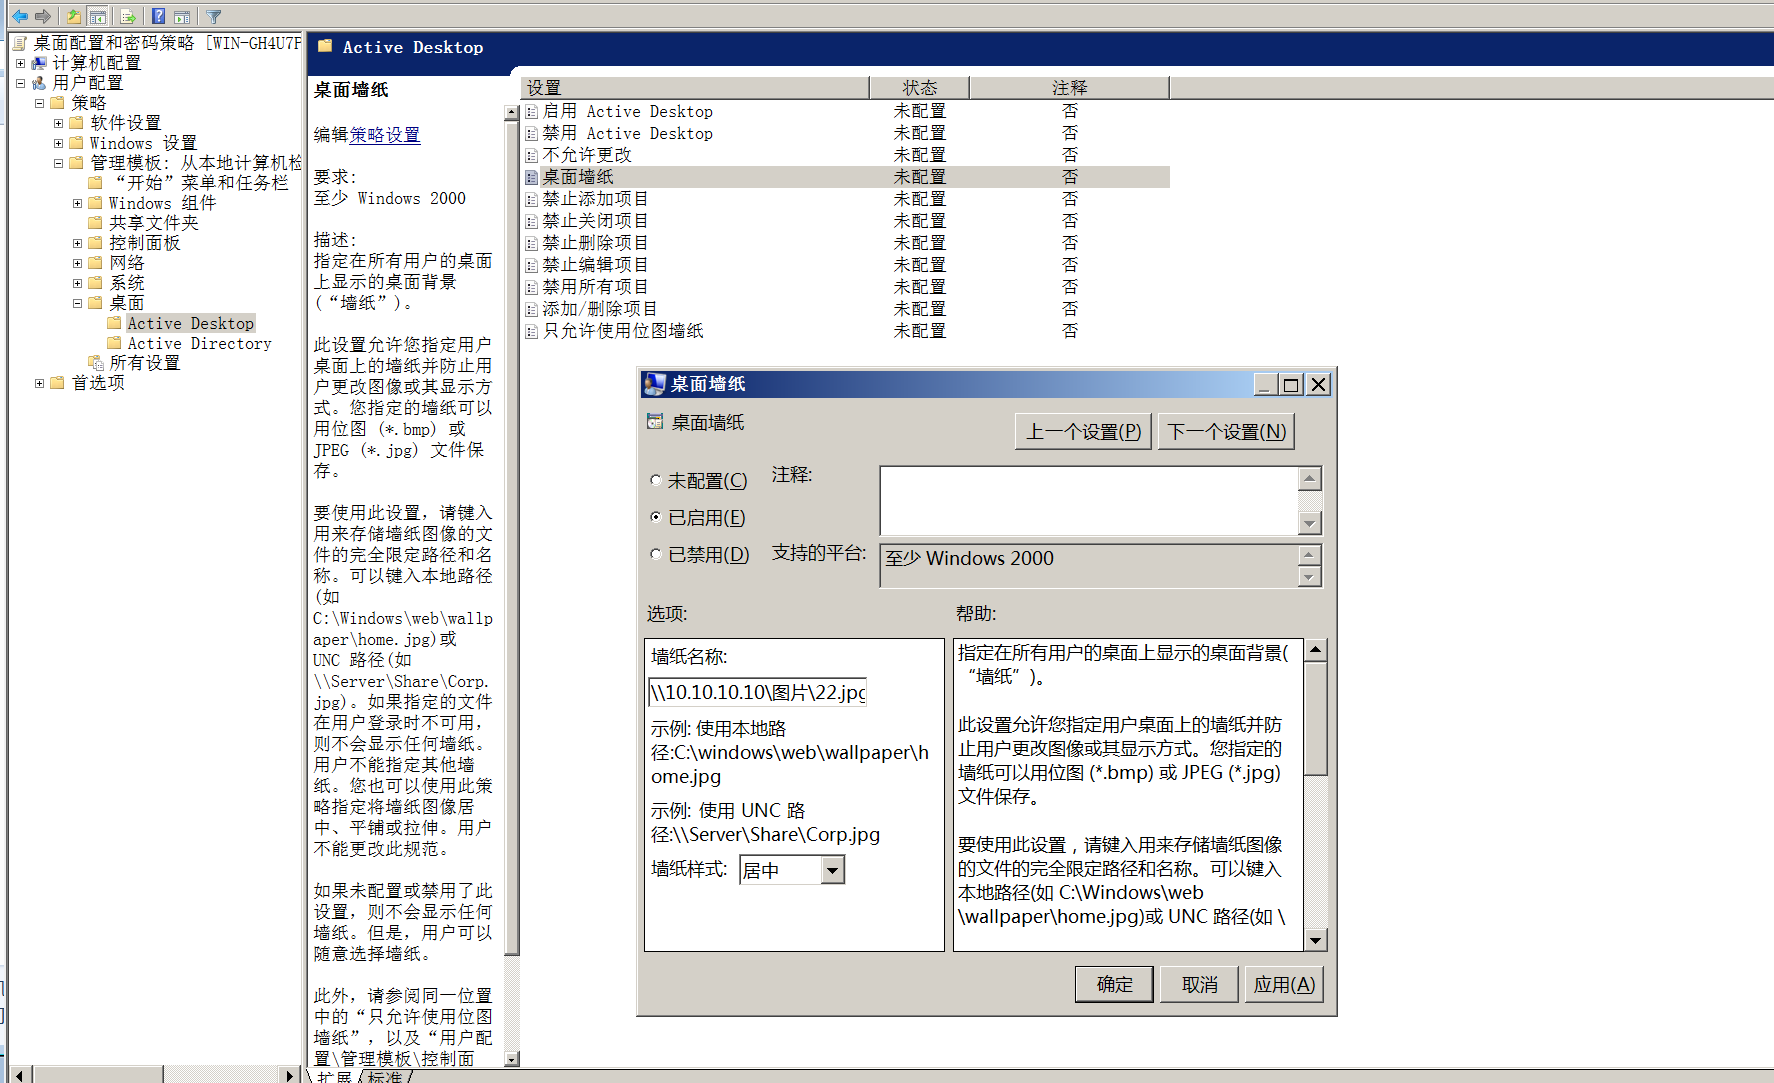
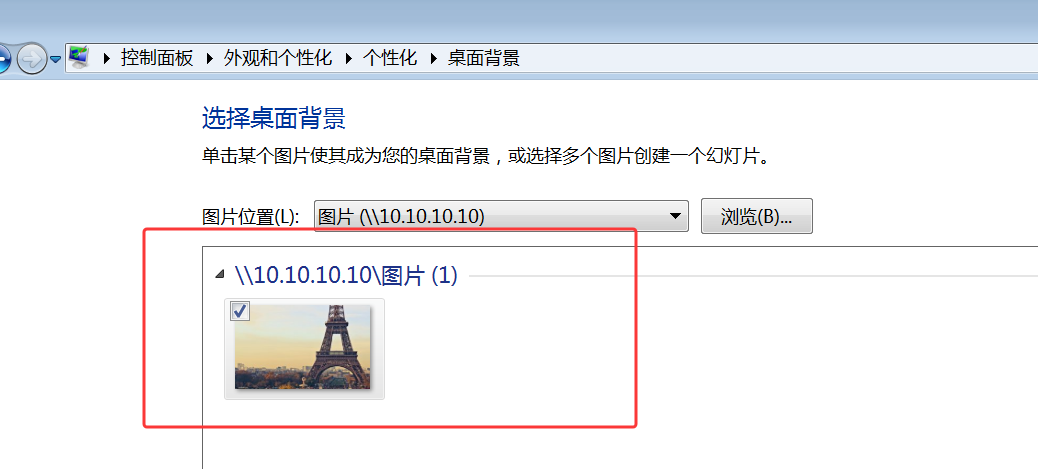
更新策略 gpupdate
相关推荐
2025-08-15
WIndows服务端口
Windows服务端口1 什么是端口1.1 端口概念12“端口”是英文port的意译,可以认为是设备与外界通讯交流的出口。端口可分为虚拟端口和物理端口,其中虚拟端口指计算机内部或交换机路由器内的端口,不可见。物理端口又称为接口,是可见端口。如果把IP地址比作一间房子 ,端口就是出入这间房子的门。真正的房子只有几个门,但是一个IP地址的端口可以有65536(即:2^16)个。端口是通过端口号来标记的,端口号只有整数,范围是从0到65535(2^16-1)。 1.2 端口分类12345678910111213按端口号可分为3大类:(1)公认端口(Well Known Ports):从0到1023,它们紧密绑定于一些服务。通常这些端口的通讯明确表明了某种服务的协议。- 例如:80端口实际上总是HTTP通讯、22ssh、Telnet 23(2)注册端口(Registered Ports):从1024到49151。它们松散地绑定于一些服务。也就是说有许多服务绑定于这些端口,这些端口同样用于许多其它目的。- 例如:RDP 3389、MYSQL 3306、burpsuite 8080、cla...
2025-08-18
Windows应急响应
windows应急响应1 应急响应概念1当企业发生黑客入侵、系统崩溃或其他影响业务正常运行的安全事件时,急需第一时间进行处理,使企业的网络信息系统在最短时间内恢复正常工作,进一步查找入侵来源,还原入侵事故过程,同时给出解决方案与防范措施,为企业挽回或减少经济损失。 2 入侵排查过程2.1 常见应急响应事件分类1234web入侵:网页挂马、主页篡改、Webshell系统入侵:病毒木马、勒索软件、远控后门、系统异常、RDP爆破、SSH爆破、主机漏洞、数据库入侵等网络攻击:DDOS攻击、DNS劫持、ARP欺骗路由器/交换机异常:内网病毒,配置错误等 12检查系统账号安全 → 检查异常端口、进程 → 检查启动项、计划任务、服务 → 检查系统相关信息 → 自动化查杀 → 日志分析- 可以从哪些方面入手!! --- 汇报 2.2 检查系统账号安全123456789101112131415161、查看服务器是否有弱口令,远程管理端口是否对公网开放。 检查方法:据实际情况咨询相关服务器管理员2、查看服务器是否存在可疑账号、新增账号。 检查方法:打开本地用户和组(lusrmgr.msc),查...
2025-08-11
Windows服务器基础运维
Windows服务器基础运维1 DOS命令行窗口1.1 概念123451.什么是命令行? 命令行就是在Windows操作系统中打开DOS窗口,以字符串的形式执行Windows管理程序。2.什么是DOS? DOS(Disk Operation System 磁盘操作系统),DOS系统目前已经没有什么人使用了,但是dos命令却依然存在于我们使用的windows系统之中。大部分的DOS命令都已经在Windows里变成了可视化的界面,但是有一些高级的DOS命令还是要在DOS环境下来执行。所以学习命令行对于我们熟练操作Windows系统是很有必要的。 1.2 打开方式12345671.win + r 输入cmd2.搜索 输入cmd3.我的电脑 路径 输入cmd如何让cmd窗口具备管理员权限1.搜索 cmd 右键 管理员运行2.win + r 输入cmd ctrl+shift+回车 1.3 命令类型123- 字符串内部命令 --- 系统本身存在的命令 --- ipconfig hostname外部命令 --- 程序外加的用法 --- sqlmap.py -u url地址 2 Wi...
2025-08-15
Windows站点搭建
Windows站点搭建1 网站的架构1234567https://mp.weixin.qq.com/s/DzWkmgfqRDxhhOfON7C72A- 搭建网站需要什么?服务器(电脑)、操作系统(Linux、Windows、mac....)、中间件(网站搭建核心的组件)、前端语言(html、css、JavaScript)、后端语言(PHP/python/java....)、数据库(MYSQL/SQLSERVER.....)+ 常见的网站框架LNMP LAMP WISP LTMJ 2 中间件的概念12345678910111213141516·IIS:互联网信息服务(Internet Information Services,简称IIS),是由微软公司提供的基于运行Microsoft Windows的互联网基本服务。·Apache:( Apache HTTP Server)是Apache软件基金会的一个开放源码的网页服务器,可以在大多数计算机操作系统中运行,由于其跨平台和安全性被广泛使用,是最流行的Web服务器端软件之一。它快速、可靠并且可通过简单的API扩展,将Perl/Pyt...
2025-08-20
Windows 安全加固
Windows安全加固1 主要安全风险12341.核心交换机和服务器区域之间没有部署防火墙或其他网安产品2.没有日志服务器3.管理主机必须精确到主机级,不能以网段级别4.主干链路未做冗余 2 账户管理和认证授权1234567891011121314151617181920212223242526272829303132333435默认账户安全 禁用Guest账户 --- 提权 安全风险 禁用或删除其他账户(建议先禁用账户一段时间,待确认没有问题后删除) --- 优先禁用 设定不同的用户和用户组。例如,管理员用户、数据库用户、审计用户、来宾用户等。- 三权分立用户 --- 三类用户 --- 系统管理员、审计管理员、安全管理员 系统管理员 应通过系统管理员对系统的资源和运行进行配置、控制和管理,包括用户身份、系统资源配置、 系统加载和启动、系统运行的异常处理、数据和设备的备份与恢复等。 安全管理员 应通过安全管理员对系统中的安全策略进行配置,包括安全参数的设置,主体、客体进行统一安全标记,对主体进行授权,配置可信验证策略等。 审计管理员 应通过审计管理员对审计记录进...
2025-08-13
Windows文件系统、用户和组
Windows文件系统、用户和组1 文件系统12345 定义:操作系统用于明确存储设备(磁盘、固态硬盘等)或分区上的文件的方法和数据结构。操作系统中负责管理和存储文件信息的软件机构称为文件管理系统,简称文件系统。(组织文件的方法)一个匪窝----一支军队 文件系统的功能包括:管理和调度文件的存储空间,提供文件的逻辑结构、物理结构和存储方法;实现文件从标识到实际地址的映射,实现文件的控制操作和存取操作等。 1.1 文件系统介绍 文件属性 1文件类型、文件长度、文件的物理位置、文件的时间 文件分类 1234按用途分类:系统文件、用户文件、库文件按数据形式分类:源文件、目标文件、可执行文件按存储控制属性分类:只执行文件、只读文件、读写文件按组织和处理分类:普通文件、目录文件、特殊文件 1.2 常见的文件系统123456789NTFS --- Windows持有FAT系列 FAT16 --- 只支持单个2GB以下的文件 FAT32 --- 只支持单个4GB以下的文件 EXFAT --- 专门为闪存设备设计 --- U盘 --- 16EB 文件系统数据存储单元 Windows ...